В конце октября в Узбекистане появились сообщения о возможном распространении персональных данных пользователей цифровых сервисов. Спустя несколько дней группировка BUTTERFLY заявила, что располагает информацией о 27,17 млн граждан страны, включая ПИНФЛ, паспортные сведения и фотографии.
Неизвестные пригрозили выставить архив на продажу 2 ноября. FinTech & Retail Eurasia восстановил хронологию событий и выяснил, что известно о предполагаемых утечках, позиции затронутых организаций и возможных рисках для финансового сектора.
Первые сообщения появились в конце октября
История с возможным распространением персональных данных получила широкое обсуждение ещё до заявления группировки BUTTERFLY.
В конце октября в информационном пространстве Узбекистана появились сообщения о предполагаемой утечке данных пользователей цифровых сервисов. Среди упоминавшихся платформ была SAFE Service, ранее известная как Safe Road.
По распространявшейся информации, в предполагаемых массивах могли содержаться сведения о владельцах транспортных средств, включая данные документов, персональные идентификационные номера физических лиц (ПИНФЛ) и фотографии.
Однако сам факт появления подобных сообщений ещё не означал, что информация действительно была получена из систем названных организаций.
29 октября SAFE Service публично опровергла причастность своей платформы к предполагаемой утечке. Компания не подтвердила сообщения о том, что источником распространённых сведений являлась её информационная система.
В тот же период стало известно, что Министерство внутренних дел Узбекистана совместно с Центром кибербезопасности занимается проверкой обстоятельств возможного инцидента.
Таким образом, на конец октября публично обсуждалась предполагаемая утечка, но её источник, масштаб и достоверность опубликованных данных ещё требовали установления.
BUTTERFLY заявила о данных 27,17 млн граждан
Новый виток обсуждения произошёл в начале ноября.
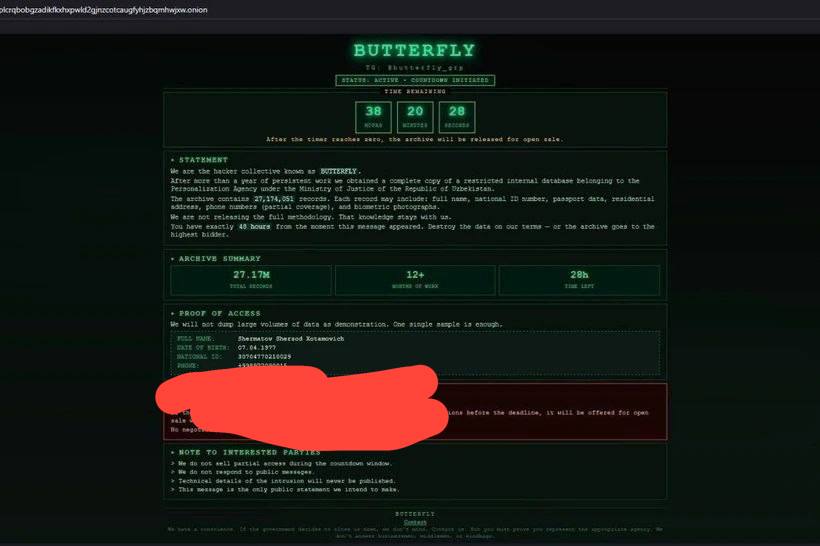
Группировка, называющая себя BUTTERFLY, заявила о наличии архива с персональными данными 27,17 млн граждан Узбекистана.
По утверждению неизвестных, массив включает имена и фамилии, номера телефонов, ПИНФЛ, паспортные сведения, адреса проживания и фотографии.
В качестве демонстрационного образца распространялись сведения, представленные как персональные данные министра цифровых технологий Узбекистана Шерзода Шерматова.
Группировка также утверждала, что предполагаемый архив связан с информационными ресурсами бывшего Агентства персонализации.
При этом происхождение опубликованных образцов, их подлинность и наличие полного архива заявленного размера независимо не подтверждены.
Неизвестные установили срок до 08:00 2 ноября по ташкентскому времени, пригрозив после этого выставить предполагаемую базу на продажу.
Указанное время уже прошло, однако достоверных подтверждений продажи полного массива данных на момент подготовки материала нет.
Важно различать заявление о наличии архива и установленный факт утечки. Даже если отдельные опубликованные сведения окажутся подлинными, это ещё не доказывает, что неизвестные располагают персональными данными всех 27,17 млн человек.
Что сообщили в Министерстве цифровых технологий
Издание Vaqt.uz обратилось за комментарием к пресс-секретарю Министерства цифровых технологий Узбекистана Шерзоду Ахмадову.
Он пояснил, что рассмотрение подобных киберинцидентов относится к компетенции Центра кибербезопасности при Службе государственной безопасности.
Журналисты также попытались получить комментарий непосредственно у профильной структуры, однако на момент публикации ответа не получили.
При этом комментарий представителя министерства не содержал подтверждения заявленного масштаба утечки, происхождения предполагаемого архива или достоверности опубликованных образцов.
Таким образом, вопрос о том, существует ли база именно в том объёме, о котором заявляет BUTTERFLY, остаётся открытым.
Ещё один эпизод: уязвимость, о которой сообщил программист
Отдельного внимания заслуживает история, опубликованная блогером Умидом Гафуровым в Telegram-канале Troll.uz.
В ней неназванный программист рассказал, что ещё в конце сентября обнаружил серьёзную уязвимость в информационной системе одного из министерств Узбекистана.
По его утверждению, уязвимость получила оценку 8,6 балла по шкале CVSS, что соответствует высокому уровню серьёзности.
Исследователь утверждал, что техническая ошибка могла позволять получать персональные сведения без авторизации и существенных ограничений на количество запросов.
Потенциальный объём доступной информации он оценил примерно в 40 млн записей. Среди возможных категорий данных назывались ФИО, даты рождения, фотографии, паспортные сведения, ПИНФЛ, адреса регистрации, информация об образовании и кадастровые номера.
По словам программиста, после обнаружения проблемы он пытался уведомить ответственных лиц. Позднее обратился в Центр кибербезопасности, после чего доступ к сведениям начали ограничивать.
Эти обстоятельства изложены со слов исследователя. Независимое техническое подтверждение заявленного масштаба уязвимости в рассматриваемых материалах отсутствует.
При этом обнаружение уязвимости не равнозначно доказанному факту копирования или распространения данных.
Оснований утверждать, что сентябрьская уязвимость стала источником предполагаемого архива BUTTERFLY, пока нет.
Почему в сообщениях фигурируют 27 и 40 миллионов
На первый взгляд цифры могут создавать впечатление, что речь идёт об одном масштабном инциденте. Однако источники этих оценок различаются.
Около 40 млн записей упоминал программист, рассказывая о потенциальном объёме информации, доступной через обнаруженную им уязвимость.
О 27,17 млн граждан заявила группировка BUTTERFLY, утверждающая, что располагает сформированным архивом.
Количество записей не обязательно совпадает с числом уникальных людей. Один человек может присутствовать в нескольких информационных наборах.
Кроме того, без технической экспертизы нельзя установить, пересекаются ли предполагаемые массивы, содержат ли они одинаковые сведения и относятся ли вообще к одной информационной системе.
Поэтому объединять эти цифры или представлять их как подтверждение одной утечки некорректно.
Какие риски возникают для банков и финтех-сервисов
Для финансового рынка возможное распространение персональных данных имеет особое значение.
ПИНФЛ, паспортные сведения, фотографии и номера телефонов используются при идентификации клиентов, в том числе в цифровых банковских сервисах, платёжных приложениях и процедурах дистанционного обслуживания.
Если такие сведения попадают к мошенникам, они могут использоваться для подготовки более убедительных схем социальной инженерии.
Например, злоумышленник, располагающий паспортными данными и номером телефона человека, может попытаться выдать себя за сотрудника банка или другой организации, чтобы получить дополнительную информацию, одноразовый код либо убедить жертву совершить перевод.
Вместе с тем наличие ПИНФЛ и паспортных сведений само по себе не означает автоматического доступа к банковскому счёту или возможности оформить кредит. Финансовые организации используют дополнительные механизмы идентификации и контроля операций.
Тем не менее подобные ситуации повышают значимость многофакторной аутентификации, мониторинга подозрительных транзакций и защиты процедур дистанционной идентификации.
Особенно актуальным этот вопрос становится на фоне расширения цифровых платежей, онлайн-банкинга и других финансовых услуг в Узбекистане.
Почему эта история важна для цифровой экономики Узбекистана
Обсуждение возможных утечек происходит на фоне активного развития цифровых государственных услуг, финансовых технологий и дистанционной идентификации.
Чем больше сервисов используют персональные сведения для предоставления услуг, тем выше значение безопасности информационных систем и своевременного устранения уязвимостей.
Для банков, платёжных организаций и цифровых платформ вопрос заключается не только в защите собственных баз данных, но и в устойчивости процедур проверки личности, особенно если часть персональной информации могла оказаться за пределами защищённых систем.
При этом оценивать масштаб возможных инцидентов необходимо на основании технических результатов, а не заявлений неизвестных лиц.
На 2 ноября утечка персональных данных 27,17 млн граждан Узбекистана не получила независимого подтверждения. Не установлены также происхождение предполагаемого архива и его возможная связь с ранее обсуждавшимися инцидентами.
FinTech & Retail Eurasia продолжит следить за развитием ситуации и сообщать о новых подтверждённых обстоятельствах.